


ГДБОП участва в мащабна международна операция срещу киберпрестъпни мрежи, използващи зловреден софтуер за кражба на пароли, незаконен достъп до компютри и дигитално изнудване. При координираните действия на правоохранителните органи са иззети 235 сървъра и 257 интернет домейна, а над 6 милиона набора от данни на жертви са идентифицирани и обезопасени.

Операцията е част от международната инициатива Operation ENDGAME, координирана от Европол и Евроджъст с участието на правоохранителни органи от девет държави.
За резултатите съобщиха от Министерството на вътрешните работи на 13 ноември 2026 г.
Разбити са мрежи, използващи три вида опасен софтуер
Международната операция е насочена срещу престъпната инфраструктура, поддържаща разпространението на три вида зловреден софтуер:
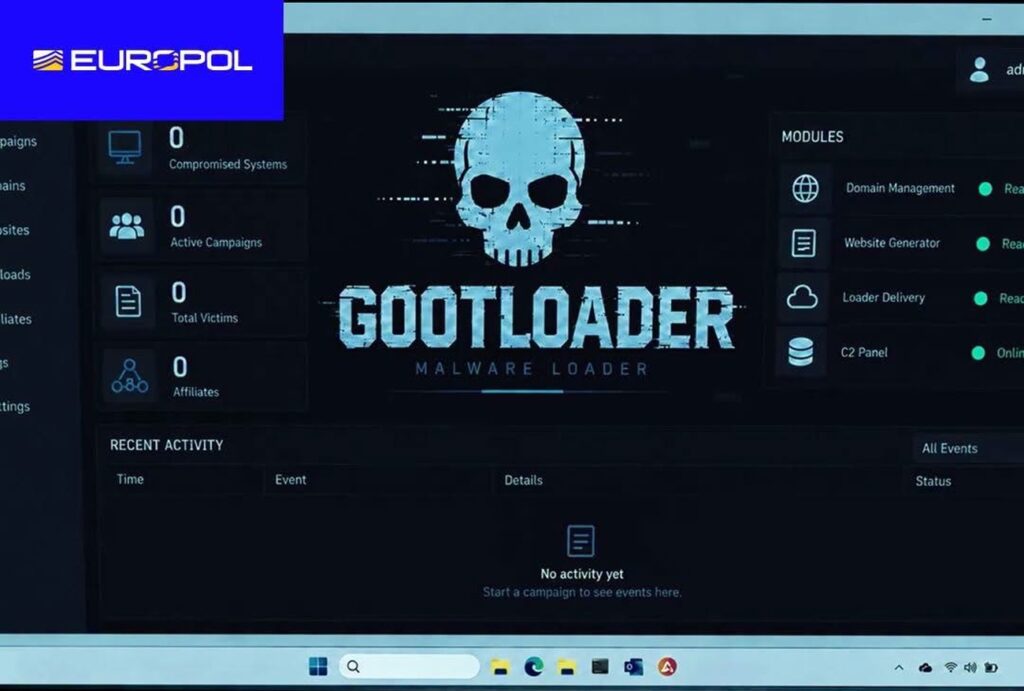
- Gootloader – използван за заразяване на компютри чрез подвеждащи файлове и компрометирани сайтове.
- CastleRAT – троянец, който позволява на нападателите да управляват заразени устройства от разстояние.
- StealC – софтуер за кражба на пароли и друга чувствителна информация.
Тези инструменти могат да бъдат използвани както за самостоятелни престъпления, така и за подготовка на последващи атаки срещу граждани, компании и институции.
Gootloader: Заразени сайтове и подвеждащи документи
Gootloader е зловреден софтуер, който може да достигне до потребителите чрез компрометирани интернет страници и подвеждащи файлове.
В описаната от МВР схема са използвани и сайтове, работещи с WordPress.
Когато потребителят изтегли и отвори заразен файл, нападателите могат да получат неоторизиран достъп до компютърната система.
Впоследствие компрометираната информация може да бъде използвана за изнудване или други кибератаки.
При операцията срещу тази инфраструктура са:
- Изключени 14 сървъра.
- Иззети или блокирани 218 домейна.
- Почистени 681 заразени уебсайта.
CastleRAT: Хакерите могат да управляват заразения компютър от разстояние
CastleRAT е троянец за отдалечен достъп, известен от 2025 г.
След заразяване той позволява на киберпрестъпниците да контролират устройството без разрешението на собственика му.
Подобен достъп може да бъде използван за кражба на информация, разпространение на допълнителен зловреден софтуер или подготовка на атаки с цел изнудване.
При действията срещу CastleRAT са иззети 120 сървъра и 39 домейна.
StealC: Кражба на пароли и цифрова самоличност
Третата засегната от операцията мрежа е свързана със StealC.
Този софтуер е предназначен да извлича чувствителни данни от заразени компютри, включително:
- Пароли за онлайн профили.
- Запазени данни за вход в сайтове и приложения.
- Информация, свързана с цифровата идентичност на потребителите.
Откраднатите данни могат да бъдат продавани или използвани за последващи престъпления.
По информация на МВР от юни 2026 г. досега са демонтирани над 10 сървъра, свързани с тази инфраструктура.
Над 6 милиона набора от данни на жертви са обезопасени
Един от най-значимите резултати от Operation ENDGAME е установяването на огромно количество информация, притежавана от киберпрестъпниците.
Според Европол са обезопасени около 6,4 милиона набора от данни, свързани с жертви на кибератаки.
Това не означава непременно 6,4 милиона различни пострадали лица, тъй като един потребител може да присъства в повече от един набор от данни.
Информацията е била използвана за търговия с откраднати данни и за подготовка на нови атаки.
Как да проверим дали паролите ни са компрометирани?
Европол съобщава, че информация за засегнатите потребители ще бъде предоставяна чрез специализирани платформи и организации, които подпомагат уведомяването на жертвите.
Сред посочените са:
- Have I Been Pwned – https://haveibeenpwned.com
- DIVD
- CheckjeHack
- NoMoreLeaks
- Sekoia
- The Shadowserver Foundation
- NL-NCSC
Чрез Have I Been Pwned потребителите могат да проверят дали даден имейл адрес фигурира в известни изтичания на данни.
Важно е да се има предвид, че липсата на резултат не гарантира, че устройството или профилът никога не са били компрометирани.
Не бива да се въвеждат пароли в непознати сайтове, които обещават подобни проверки.
Как да защитим профилите и устройствата си?
Във връзка с операцията експертите препоръчват на потребителите, особено на администраторите на сайтове с WordPress, да предприемат основни мерки за сигурност.
Най-важните стъпки са:
- Сменете паролите, за които имате съмнения, че са компрометирани, като използвате надеждно устройство.
- Активирайте двуфакторна автентикация, когато услугата я поддържа.
- Не използвайте една и съща парола за различни профили.
- Актуализирайте операционната система, браузъра и инсталираните приложения.
- Ако управлявате WordPress сайт, обновете системата, темите и разширенията.
- Не отваряйте подозрителни файлове и връзки, дори когато изглеждат като служебни документи.
При съмнение за заразяване е препоръчително устройството да бъде проверено със софтуер за сигурност, а при сериозен инцидент да се потърси специализирана помощ.
Operation ENDGAME – международна операция срещу инфраструктурата на киберпрестъпността
Operation ENDGAME е мащабна международна инициатива, насочена срещу системите, чрез които киберпрестъпниците заразяват устройства, крадат данни и подготвят атаки с рансъмуер.
Вместо да се преследват единствено отделни извършители, действията са насочени и към сървърите, домейните и техническата инфраструктура, която позволява на престъпните мрежи да функционират.
Участието на ГДБОП в операцията показва значението на международното полицейско сътрудничество в противодействието на киберпрестъпността.